+49 6151 6290246

IT-Sicherheitsblog

Aktuelle Sicherheitswarnungen, regulatorische Einstufungen und praktisches Wissen für fundierte Entscheidungen zum Thema Cyberrisiken.

Aktuelle Beiträge

KI-native Sicherheitsanalyse
Exposure & Risiko

KI-native Sicherheitsanalyse

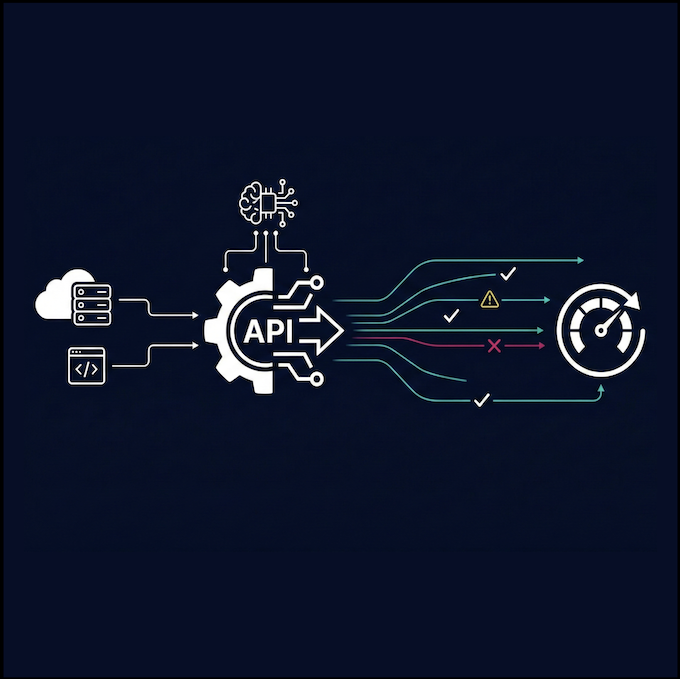
LocateRisk stellt eine Schnittstelle auf Basis des Model Context Protocol (MCP) bereit. Als derzeit einziger Anbieter im Bereich External Attack Surface Management (EASM) und Cyber Vendor Risk Management (C-VRM) ermöglicht LocateRisk damit eine direkte Machine-to-Machine-Kommunikation. Die Technologie verbindet Sicherheitsanalysen unmittelbar mit künstlicher Intelligenz, wodurch komplexe Daten ohne Zeitverlust für automatisierte Entscheidungen zur Verfügung stehen.

Artikel lesen
Supply-Chain-Angriff auf npm-Pakete: Was Entwickler wissen müssen
Exposure & Risiko

Supply-Chain-Angriff auf npm-Pakete: Was Entwickler wissen müssen

Das verwundbare npm-Ökosystem npm ist das Herz der JavaScript-Welt. Hier tauschen Entwickler Pakete aus und bauen effiziente Anwendungen. Doch genau diese Offenheit nutzen Kriminelle. Über 40 Pakete wurden kompromittiert. Das Ziel der Angreifer: Datenklau und Manipulation von Build-Prozessen. Besonders fatal ist die Reichweite. Ein einziger bösartiger Paket-Upload kann weit verstreute Projekte treffen und die Software-Qualität […]

Artikel lesen

Mehr erfahren, Demo buchen oder einfach mal kurz austauschen? Wir freuen uns!

Ihr AnsprechpartnerLukas BaumannCEO

+49 6151 6290246

Jetzt Kontakt aufnehmen

de_DEDeutsch