


Cyberdome Deutschland: Nationale Cyberabwehr im Kontext der NIS2-Richtlinie
Das Bundesinnenministerium treibt den Cyberdome Deutschland als nationale Antwort auf die NIS2-Anforderungen voran. Eine Analyse der Ziele und Auswirkungen.
Artikel lesenAktuelle Sicherheitswarnungen, regulatorische Einstufungen und praktisches Wissen für fundierte Entscheidungen zum Thema Cyberrisiken.
Das Bundesinnenministerium treibt den Cyberdome Deutschland als nationale Antwort auf die NIS2-Anforderungen voran. Eine Analyse der Ziele und Auswirkungen.
Artikel lesen
INTERPOL meldet einen Anstieg von Cybercrime. Gleichzeitig wird ein aktiv ausgenutzter Chrome Zero-Day (CVE-2026-11645, CVSS 8.8) bekannt. Analyse und Schutzmaßnahmen.
Artikel lesen
Die gesetzliche Frist zur NIS2-Registrierung beim BSI lief am 6. März 2026 ab. Das BSI hat eine Nachfrist bis 31. Juli 2026 gesetzt. Handeln Sie jetzt.
Artikel lesen
Analyse der kritischen Remote-Code-Execution-Schwachstelle CVE-2026-25470 (CVSS 10.0) im WordPress-Plugin ACPT. Betroffen sind Versionen bis 2.0.47. Sofortmaßnahmen sind erforderlich.
Artikel lesen
Kritische Schwachstelle CVE-2026-49109 (CVSS 9.8) im WordPress-Plugin cf7-salesforce ermöglicht PHP Object Injection. Alle Versionen <= 1.4.3 sind.
Artikel lesen
LocateRisk VRM ermöglicht jetzt einen Preliminary Scan ohne Supplier-Consent – für eine schnelle erste Einschätzung der externen IT-Sicherheitslage.
Artikel lesen
Analyse der kritischen Schwachstelle CVE-2026-29116 (CVSS 8.7) in Dahua-Produkten. Ein unauthentifizierter Angriff kann zu einem Denial of Service führen. Empfohlene Maßnahmen.
Artikel lesen
Analyse der kritischen Schwachstelle CVE-2025-12686 (CVSS 9.8) in Synology BeeStation, die eine unauthentifizierte Remote Code Execution ermöglicht. Details und Maßnahmen.
Artikel lesen
Die Identifikation unbekannter Infrastruktur ist eine Kernaufgabe im External Attack Surface Management (EASM). LocateRisk stellt hierfür eine spezialisierte Schnittstelle auf Basis des Model Context Protocol (MCP) bereit. Als derzeit einziger Anbieter ermöglicht LocateRisk damit eine direkte Machine-to-Machine-Kommunikation, die komplexe Entdeckungspfade von IT-Systemen für künstliche Intelligenz sofort auswertbar macht.
Artikel lesen
Was ist passiert? Fakten und Behauptungen Laut Berichten kam es ab dem 1. Mai 2026 zu IT-Störungen, die primär das Werk in Mount Pleasant, Wisconsin, betrafen – ein wichtiges Zentrum für die Fertigung von KI-Servern. Am 11. Mai erschien Foxconn auf der Leak-Site der Nitrogen-Gruppe. Die Angreifer drohten mit der Veröffentlichung von über 11 Millionen […]
Artikel lesen
Das BSI hat einen Kriterienkatalog vorgestellt, der festlegt, wann ein Cloud-Dienst als souverän gilt. Im Mittelpunkt stehen Kontrollmöglichkeiten über Daten, Transparenz der Dienstleister und die Fähigkeit, regulatorische Vorgaben einzuhalten.
Artikel lesen
Das Unsichtbare sichtbar zu machen – das ist es, was uns bei der LocateRisk GmbH antreibt. Lukas Baumann im CIO Views Magazine Portrait.
Artikel lesen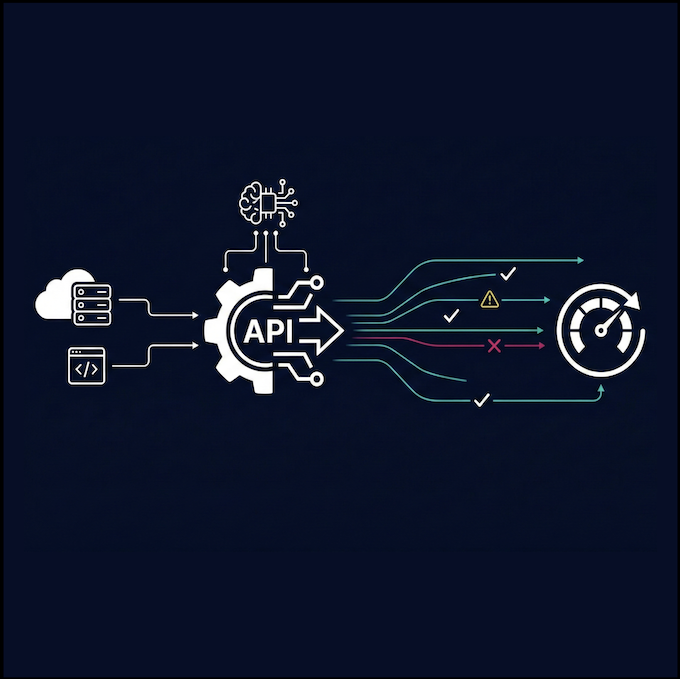
LocateRisk stellt eine Schnittstelle auf Basis des Model Context Protocol (MCP) bereit. Als derzeit einziger Anbieter im Bereich External Attack Surface Management (EASM) und Cyber Vendor Risk Management (C-VRM) ermöglicht LocateRisk damit eine direkte Machine-to-Machine-Kommunikation. Die Technologie verbindet Sicherheitsanalysen unmittelbar mit künstlicher Intelligenz, wodurch komplexe Daten ohne Zeitverlust für automatisierte Entscheidungen zur Verfügung stehen.
Artikel lesen


 Deutsch
 English
 Français