


WPFunnels: Kritische RCE-Lücke (CVE-2026-14345, CVSS 9.8)
Kritische RCE-Lücke (CVSS 9.8) im WordPress-Plugin WPFunnels: CVE-2026-14345 erlaubt unauthentifizierte Codeausführung. Update auf 3.12.8 einspielen.
Artikel lesenAktuelle CVEs, Herstellerwarnungen und konkrete Handlungsempfehlungen für kritische Sicherheitslücken.
Kritische RCE-Lücke (CVSS 9.8) im WordPress-Plugin WPFunnels: CVE-2026-14345 erlaubt unauthentifizierte Codeausführung. Update auf 3.12.8 einspielen.
Artikel lesen
Kritische Schwachstellen in Plesk (CVE-2026-48614, CVE-2026-56843, CVSS 9.9) ermöglichen Privilege Escalation und Passwort-Offenlegung. Patch verfügbar für CVE-2026-56843.
Artikel lesen
Analyse kritischer Schwachstellen in Adobe ColdFusion (CVSS 10.0), darunter CVE-2026-48316 und CVE-2026-48282. CISA warnt vor aktiver Ausnutzung. Patches verfügbar.
Artikel lesen
Drei kritische Gitea-Schwachstellen: CVE-2026-58426 (Datenzugriff), CVE-2026-20896 (Account-Übernahme), CVE-2026-22874 (SSRF). Update auf 1.26.4 empfohlen.
Artikel lesen
CVE-2026-9725 (CVSS 9.1) im WordPress-Plugin Printcart erlaubt unauthentifiziertes Löschen beliebiger Dateien. Update auf 2.5.3 einspielen.
Artikel lesen
CVE-2026-57677 (CVSS 9.8) im Novalnet-Plugin für WooCommerce erlaubt unauthentifizierte Shop-Übernahme. Update auf 12.10.4 einspielen.
Artikel lesen
CVE-2026-37106 (DokuWiki): keine RCE, sondern umstrittene Konto-Anlage — nur bei aktivierter Selbstregistrierung (Standard: aus). Einordnung & Schutz.
Artikel lesen
INTERPOL meldet einen Anstieg von Cybercrime. Gleichzeitig wird ein aktiv ausgenutzter Chrome Zero-Day (CVE-2026-11645, CVSS 8.8) bekannt. Analyse und Schutzmaßnahmen.
Artikel lesen
Analyse der kritischen Remote-Code-Execution-Schwachstelle CVE-2026-25470 (CVSS 10.0) im WordPress-Plugin ACPT. Betroffen sind Versionen bis 2.0.47. Sofortmaßnahmen sind erforderlich.
Artikel lesen
Kritische Schwachstelle CVE-2026-49109 (CVSS 9.8) im WordPress-Plugin cf7-salesforce ermöglicht PHP Object Injection. Alle Versionen <= 1.4.3 sind.
Artikel lesen
Analyse der kritischen Schwachstelle CVE-2026-29116 (CVSS 8.7) in Dahua-Produkten. Ein unauthentifizierter Angriff kann zu einem Denial of Service führen. Empfohlene Maßnahmen.
Artikel lesen
Analyse der kritischen Schwachstelle CVE-2025-12686 (CVSS 9.8) in Synology BeeStation, die eine unauthentifizierte Remote Code Execution ermöglicht. Details und Maßnahmen.
Artikel lesen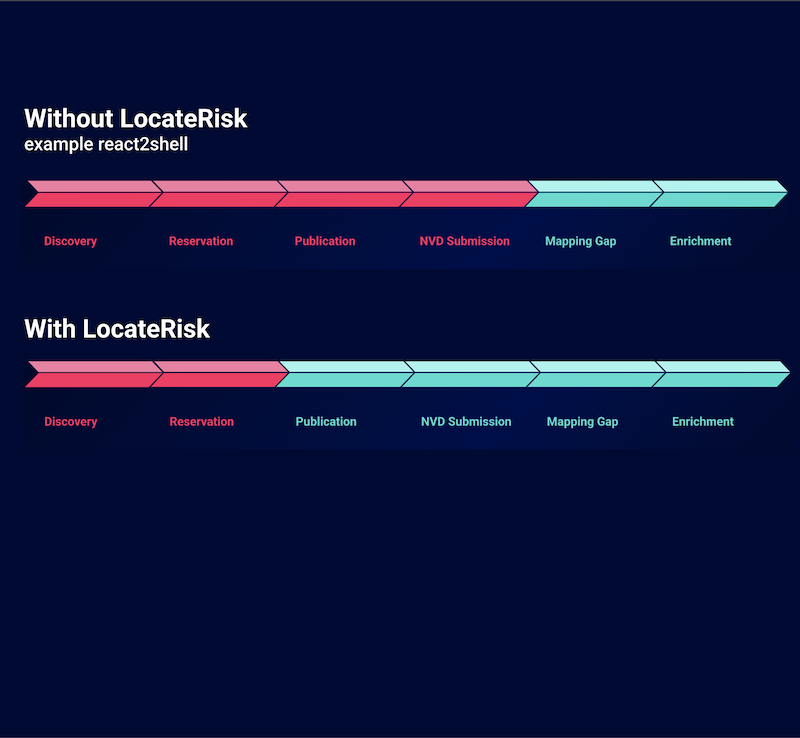
Wie Sie mit Preemptive Intelligence kritische Software sofort nach Bekanntmachung absichern und die "Time-to-Action" verkürzen
Artikel lesen


 Deutsch
 English
 Français